
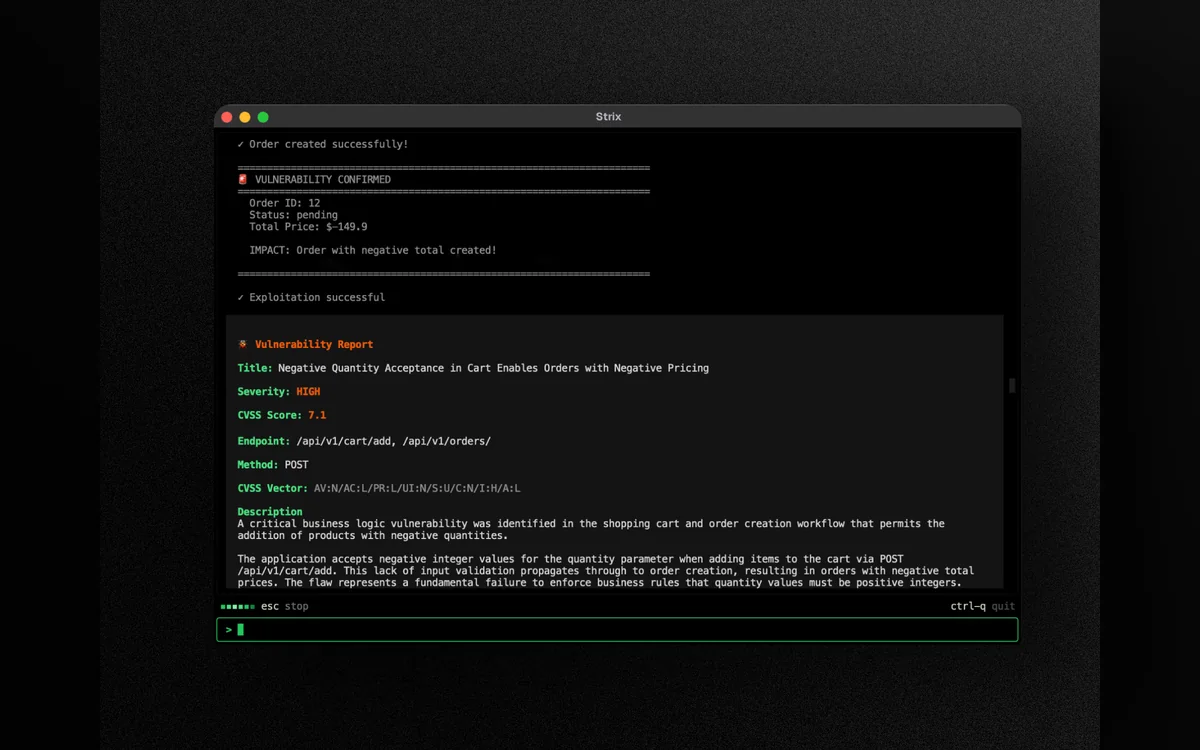
Strix 是 usestrix 开源的 AI 渗透测试工具,Apache-2.0,Python 实现,提供本地 CLI、CI 集成和托管云三条使用路径。它把自主 Agent 放进 Docker 沙箱,让 Agent 像渗透测试人员一样做侦察、动态运行目标、尝试利用并用可复现的 PoC 验证漏洞;README 强调这不是静态扫描器的规则匹配,而是实际执行后的确认。模型供应商除 OpenAI、Anthropic、Google 外,还包括 Vertex AI、Bedrock、Azure 与本地模型。
从一次本地扫描开始
需要 Docker 和一个模型 API Key。安装并配置:
curl -sSL https://strix.ai/install | bash |
第一次运行会拉取沙箱镜像,结果写入 strix_runs/<run-name>。目标可以是本地代码目录、GitHub 仓库或已部署的 Web 应用;API 测试可以把 OpenAPI/Swagger 文件、Postman 导出或在线 collection 与真实 base URL 一起传入,让 Agent 按契约逐条测试,而不是先爬页面。多个目标可以重复 --target,也可以从 targets.txt 读取。strix view 启动本地看板,查看发现、Agent 团队实时状态和历史运行;看板默认只绑定 127.0.0.1,并打印带 token 的链接。
Agent 的工具箱包括 Caido HTTP 拦截代理、浏览器自动化、Shell、Python 沙箱、侦察与 SAST/DAST,覆盖 OWASP Top 10 中常见的访问控制、注入、SSRF、XSS 等问题。多 Agent 编排会把侦察、利用与后渗透分给不同角色,Agent 之间共享发现并并行处理多个目标。
接入 CI 与 Coding Agent
无交互模式适合流水线:
strix -n --target https://your-app.com |
发现漏洞时进程以非零状态退出。GitHub Actions 中安装 CLI 后运行 strix -n -t ./ --scan-mode quick,PR 场景会自动把 quick 范围收窄到改动文件,因此 checkout 需要完整历史。Strix 还提供 npx skills add usestrix/strix 安装给 Claude Code、Cursor、Codex 等 Agent 使用的 9 个技能,覆盖代码、Web、API 与 OWASP Top 10,以及 strix cloud 子命令调用托管扫描。配置会保存到 ~/.strix/cli-config.json,也支持用 ChatGPT Plus/Pro 订阅登录。
需要额外工具时,可以在 ~/.strix/mcp-servers.json 里列出本地 stdio 或远程 http 的 MCP 服务器,工具按名称加前缀暴露给 Agent;用 pipx、uv 或 pip 安装时,strix --update 会打印对应的升级命令。CLI 还提供 scan mode、diff scope、instruction files 与预算等参数,扫描模式用 --scan-mode quick 时更快,适合 PR;完整评估应留出更长时间。
一个典型场景
团队给一个 Web 应用加 PR 安全检查:在 GitHub Actions 里配置 STRIX_LLM 与 LLM_API_KEY 两个 secret,PR 触发后对仓库跑 quick 扫描;有高危发现时 job 失败,阻止合并。开发者再在本地用 strix view 打开报告,按复现步骤确认问题,修复后重跑。对 API 项目,把 openapi.yaml 和测试环境地址一起传入,可以覆盖契约里声明但爬虫找不到的端点。若使用托管云,源码需要上传,先确认数据政策再开启。本地扫描的结果直接落盘,不需要把源码上传到云端;strix view --host 0.0.0.0 可以把看板暴露给其他机器,但带 token 的链接等于运行结果的访问权,分享前要确认对象。
与静态扫描器、PentAGI 的差别
Semgrep、CodeQL 一类工具按规则或数据流分析代码,速度快、成本低,但结论需要人工判断可利用性;Strix 会实际发请求、跑 PoC,确认度更高,也更慢、更依赖模型和沙箱。与 PentAGI 相比,Strix 更偏开发者 CLI 和 CI 工作流,PentAGI 是自托管的 Web 多 Agent 平台。两者都只适合授权测试。开源版在本机 Docker 内执行扫描,模型调用仍会把相关上下文发送给所选的模型供应商;不想在本机运行时,可以评估托管云或企业自托管方案。
授权边界与限制
README 的警告写明:只能测试自己拥有或获得明确书面许可的系统,并停留在约定范围内;未经授权的测试在多数司法辖区违法,责任由使用者承担。AI 扫描仍会有误报和漏报,不能替代安全工程师;报告里的 PoC 也应在隔离环境复现。模型调用、容器运行和多次尝试会带来费用与时间,托管云还会上传源码,使用前要确认数据政策。按官方 README 整理,未在本机完整实测。适合有授权范围、希望把动态验证接进 CI 的开发与安全团队;没有授权、想扫描第三方系统的人不适合。